WordPress.orgで配られているプラグインは、開発者が更新を公開しても、すぐには届きません。今は6時間待ってから、管理画面の「更新」に表示されます。
その6時間のあいだに、複数のAIとセキュリティツールが更新の中身を調べ、危険が高いと判断したものは自動で止める仕組みが、2026年9月に始まりました。
実際にどれくらい待たされているのかを、WordPress.orgの更新確認の仕組みを使って数えてみました。直近9時間に更新されたプラグイン240個のうち、公開から6時間たっていないものは、ほとんどが前のバージョンのまま配られていました。
何が変わったのか
| 時期 | 変わったこと |
| 2026年6月5日 | プラグインとテーマの更新に、配る前の待ち時間(クールダウン)ができた。初めは24時間 |
| 2026年7月中旬 | 待ち時間が6時間に短くなった |
| 2026年7月28日 | 約2万サイトで使われているプラグインに、バックドア(隠れた入り口)が仕込まれた更新が見つかる。待ち時間の間だったため、配られずに済んだ |
| 2026年9月9日 | 自動のセキュリティ審査で危険が高いと判断された更新を、自動で止める仕組みが始まった |
待ち時間は、自動更新だけでなく、管理画面で「今すぐ更新」を押す場合にもかかります。テーマの更新も同じです。
参考:Automated security review for plugin releases(Make WordPress Plugins)、待ち時間が24時間から6時間に変わった時期は Patchstackの計測 による
AIによる審査の仕組み
WordPress.orgのプラグインチームの発表によると、審査は次のように行われています。
- 更新で変わった部分を、複数のAIと「Jetpack Scan」で調べる
- それぞれの結果を突き合わせ、危険度を数字(スコア)にまとめる
- スコアが高い更新は、審査が終わった時点で自動で止まり、配られない
- 止まった場合は、開発者全員に理由がメールで届く。直した版を出し直すと、また審査を受ける
意図して仕込まれた不正なコードだけでなく、うっかり入った危険な書き方も対象です。発表では、複数のツールで突き合わせるので誤った判定は少ないものの、ゼロではないとしています。スコアは危険度を表すもので、開発者に悪意があるかどうかを示すものではない、とも書かれています。
7月28日の件では、審査がバックドアを高いスコアで見つけていました。ただ、その時点では自動で止める仕組みがまだなく、プラグインは、セキュリティ会社のWordfenceから知らせを受けたプラグインチームが26分後に配布を止めています。9月の変更で、この「自動で止める」部分が加わりました。
実際に何時間待たされているか数えてみた
WordPressは、管理画面で更新があるかを確かめるとき、WordPress.orgの更新確認の仕組みに問い合わせます。プラグインの公式ページに載っている最新版と、更新確認が返すバージョンを比べると、待たされているかどうかが分かります。
2026年10月22日に、直近9時間に更新されたプラグインを集め、公開からの経過時間ごとに数えました。
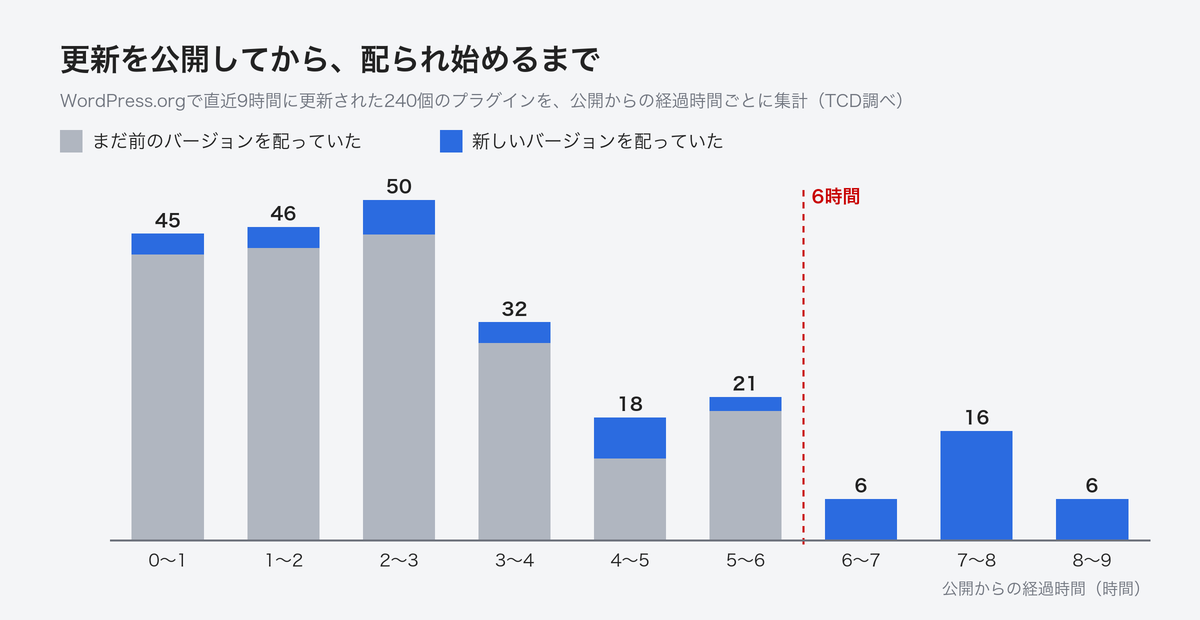
公開から6時間未満だった212個のうち、190個(90%)は、まだ前のバージョンを配っていました。6時間以上たった28個は、すべて新しいバージョンでした。
6時間未満でも新しいバージョンが返ってきたものが22個ありましたが、理由までは分かりませんでした。
プラグインの公式ページで新しいバージョンが出ていても、自分のサイトの管理画面に「更新」が出るのは、だいたい6時間後です。
サイトを運営する人にとって何が変わるか
WordPress.orgの無料プラグインは、届く前に調べられるようになった
2026年10月の「Rank Math PRO」の件のように、正規の更新そのものに不正なコードが入る攻撃は、利用者の側では防ぎようがありません。WordPress.orgで配られているプラグインについては、届く前の6時間で見つけて止める仕組みができました。
自動更新でも手動の「今すぐ更新」でも、届く版は審査を通ったものです。
WordPressのアップデートは自動更新が選択可能です(※WPバージョン5.6以降)。 自動更新はセキュリティ面では安心な一方、デメリットもあります。 安全にアップデートするには、どのような手順を踏むべきか? 本記事では、WordPressの自動更新に関する基礎知識と、安全にアップデ...
有料プラグインは、この審査の外にある
AIによる審査の対象は、WordPress.orgで配られているプラグインです(待ち時間はテーマにもかかります)。開発元のサイトから配られる有料版や、テーマに同梱されたプラグインは、この仕組みを通りません。
TCDテーマも、WordPress.orgでは配っていないので、待ち時間も審査もありません。テーマのアップデートは、TCDが公開した時点で届きます。
Rank Math PROは、まさにこの外側で起きた事件でした。このときの対処も、不正なコードが入る前のバックアップに戻すのが確実でした。
2026年10月、UpdraftPlusの開発元が不正アクセスを受け、遠隔管理の仕組み「UpdraftCentral」の接続キーが漏れました。無料版を入れているだけなら、UpdraftPlusが1.26.13以降になっているかを確かめれば大丈夫です。UpdraftCentralにつないでいた方は、こ...
日本時間の10月16日5時2分から16時12分まで。この約11時間に配布されたSEOプラグイン「Rank Math PRO」のバージョン3.0.123に、不正なコードが入っていました。 開発元のRank Mathが公式のサポートページで発表しています。対象は有料版のRank Math PROだけで...
脆弱性の修正も6時間待つ
待ち時間は、脆弱性を直すための更新にもかかります。セキュリティ会社のPatchstackは、6時間に短くなる前後の17日間で、公表済みの脆弱性を直す更新81件が、ほかの更新と同じように待たされていたと報告しています。一方、Patchstackの調査では、よく狙われる脆弱性は、公表から大規模な攻撃が始まるまでが中央値で5時間です。
Patchstackによると、待ち時間がかかるのは管理画面の更新だけで、プラグインの公式ページからzipファイルを落として入れ直す場合はかかりません。ただし、その場合は審査も通らない版を入れることになります。使っているプラグインに深刻な脆弱性が見つかったと聞いたら、まず開発元の案内を確かめます。
参考:The WordPress update button isn’t telling the truth anymore(Patchstack)
まとめ
プラグインの公式ページに新しい版があるのに、管理画面に「更新」が出てこない。そのときは故障ではないので、6時間待ちます。
有料プラグインやTCDテーマのように、WordPress.orgの外から届く更新は、この審査を通りません。そのぶんは、更新の前に取ったバックアップで戻せるようにしておきます。ほかの対策は、こちらの記事でまとめています。
2026年10月、WordPressのまわりで大きな出来事が3つ続きました。PHPの緊急の脆弱性、SEOプラグイン「Rank Math PRO」の配布ファイルへの不正なコードの混入、バックアッププラグイン「UpdraftPlus」の開発元への不正アクセスです。 PHPの件は、更新すれば防げました。...
WordPressテーマ集
コメント