日本時間の10月21日23時ごろ、PHPの開発チームが、深刻な脆弱性2件を直した修正版を公開しました。ログインしていない人が細工した通信を送るだけで、サーバーの上で好きなプログラムを動かせてしまう(リモートコード実行)おそれがある脆弱性です。
深刻度はどちらも、CVSS v4.0で9.2。WordPressはPHPで動いているので、ほぼすべてのWordPressサイトに関わる話です。発表の直後から、海外のセキュリティ会社が攻撃の通信を観測したと報告し始め、国内のレンタルサーバー各社も管理画面やサイトの表示を止めるなどの対応に追われました。
公式の発表と各社のお知らせをもとに、自分のサイトが当てはまるかの確かめ方と、やることをまとめました。
何が起きたのか
PHPの公式サイトに、セキュリティの注意喚起が掲載されました。
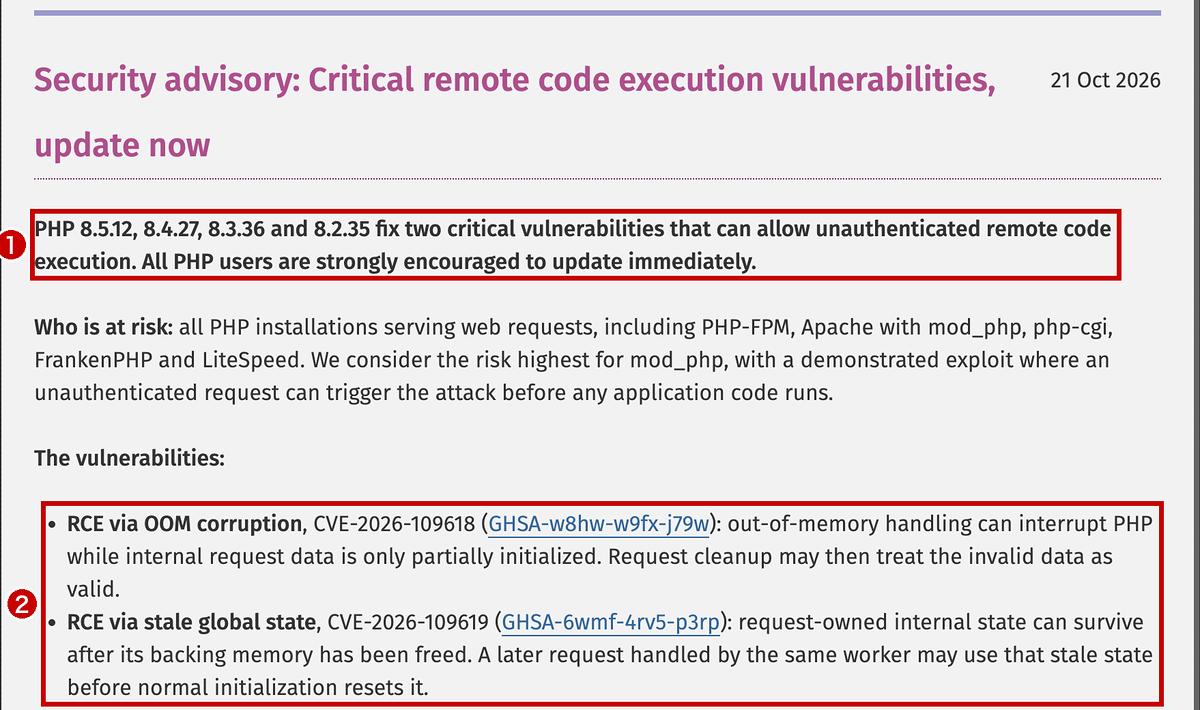
修正されたのは、PHP 8.5.12、8.4.27、8.3.36、8.2.35です(①)。脆弱性は次の2件です(②)。
| 脆弱性 | 内容 |
| CVE-2026-109618 | メモリ不足の処理の途中でPHPが止まると、中途半端な状態のデータを正しいものとして扱ってしまう |
| CVE-2026-109619 | 1つの通信で使ったデータが、メモリを解放したあとも残り、同じプロセスが次に処理する通信で使われてしまう |
公式の発表では、Webの通信を処理しているすべてのPHPが対象とされています。PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedです。中でもmod_phpは最も危険が高く、ログインしていない人の通信で、WordPressなどのプログラムが動く前に攻撃できることが確かめられているとしています。
参考:Security advisory: Critical remote code execution vulnerabilities, update now(PHP)
攻撃はもう始まっているのか
この脆弱性は「PHP2Shell」と呼ばれ、修正版が出る前から内容の一部が出回っていました。海外のセキュリティ会社の一部(watchTowr、Patchstackなど)は、この脆弱性を狙う通信を観測したと報告しています。
一方で、PHPの開発チームは攻撃の有無に触れていません。米国のCISAが出している「実際に悪用された脆弱性の一覧(KEV)」にも、10月22日の時点では載っていません。報告している会社によって見方が分かれている段階です。
国内では、ロリポップ!が「脆弱性を狙ったとみられるアクセスの試み」を確認したと案内しています。不正アクセスや情報漏えいは、今のところ確認されていないとのことです。
自分のサイトが当てはまるか確かめる
WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」タブを開き、「サーバー」の欄を見ます。
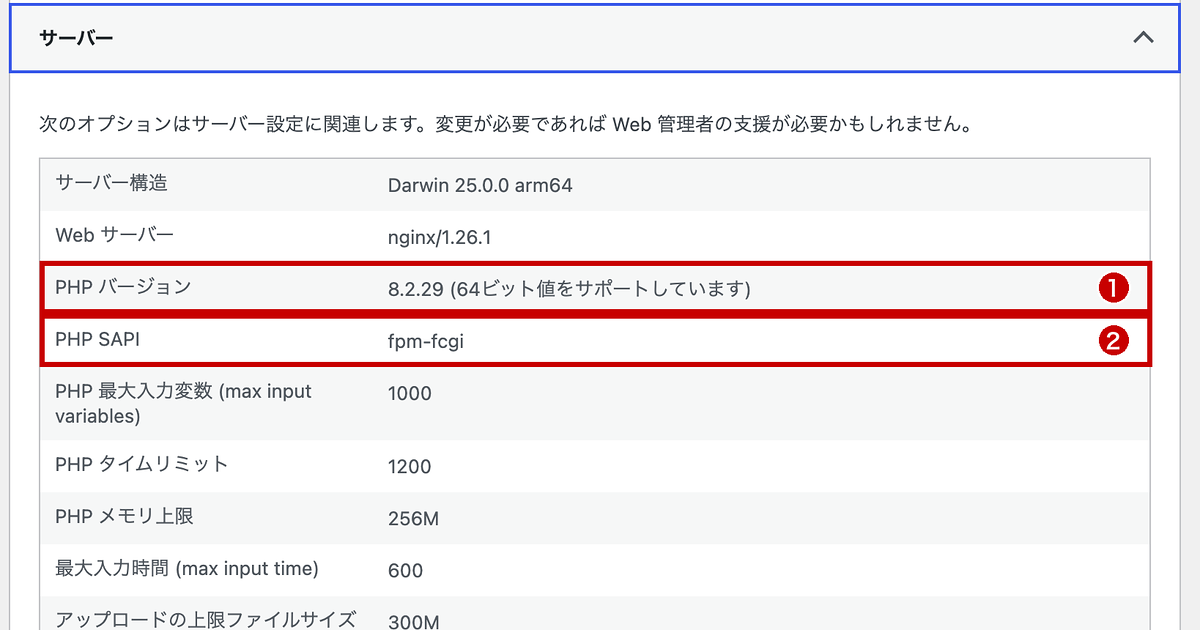
- PHP バージョン(①):使っている系統ごとに、次の番号より古ければ対象です
- PHP SAPI(②):PHPの動かし方。「apache2handler」と出ていればmod_phpで、最も危険が高い形です。上の画面の「fpm-fcgi」はPHP-FPMです
| 使っているPHP | 修正版 |
| 8.5系 | 8.5.12 以上 |
| 8.4系 | 8.4.27 以上 |
| 8.3系 | 8.3.36 以上 |
| 8.2系 | 8.2.35 以上(8.2系のサポートは2026年12月31日で終了) |
| 8.1系以前 | 正式な修正版は出ない(サーバー会社などが使う修正コードだけが公開された) |
たとえば上の画面のテストサイトは「8.2.29」なので、8.2.35より古く、対象です。
やること
レンタルサーバーなら、サーバー会社のお知らせを確かめる
レンタルサーバーでは、PHPそのものの更新はサーバー会社が行います。公式の発表によると、Linuxのディストリビューションや長期サポートを提供する会社には、修正が事前に渡されています。
主なレンタルサーバーの公式のお知らせをまとめました(10月23日夕方の時点)。5社とも、提供しているPHPに修正を当てています。
| サーバー | 公式の案内 |
| エックスサーバー | 22日6時45分に、8.2〜8.5を修正版に更新。7.4〜8.1は12時、5.6〜7.3は14時に、バージョンの番号を変えずに修正を当てた。5.5以下は修正を準備中 |
| さくらのレンタルサーバ | コントロールパネルで選べるすべてのPHPバージョン(5.2〜8.3)で、22日に対応が完了。利用者が急いでやることはない |
| ConoHa WING | 22日20時45分に、すべてのバージョンへ修正を当て終えた。バージョンを上げずに修正だけを組み込む方法なので、サイトヘルスの番号は前のまま(例:8.5.11)になることがある。止めていたファイルマネージャーとWebメールは18時30分ごろに再開 |
| ロリポップ! | 22日13時ごろ、すべてのバージョンに修正を当てた(8.2〜8.5は修正版、7.4〜8.1は開発元の修正コード、5.3〜7.3は独自の修正)。作業のため、22日3時ごろから13時ごろまで、一部のサーバーでサイトの表示を止めた。session.upload_progress は全バージョンで無効に |
| KAGOYA | レンタルサーバーのPHP 7.4、8.1〜8.5は修正版への更新が完了。共用/マネージド専用サーバーとWordPress専用サーバーは方針を調整中。コントロールパネルは止めたまま |
更新が終わったと案内されたら、サイトヘルスでPHPのバージョンを見ます。ただし、ConoHa WINGや、エックスサーバーの7.4以前のように番号を変えずに修正する会社では、直っていても番号は上がりません。その場合は、お知らせに「完了」とあるかで判断します。
古いPHPのままなら、新しい系統に切り替える
8.1系以前は、PHPの開発チームのサポートが終わっています。今回は例外的に修正コードだけが公開され、表の5社は古いバージョンにも修正を当てました。ただ、次に脆弱性が見つかったときも同じように直してもらえるとは限りません。8.1系以前を使っているなら、これを機に新しいPHPのバージョンに切り替えます。
切り替える前に、使っているテーマやプラグインが新しいPHPに対応しているかを確かめます。TCDテーマを使っている場合は、下の「TCDテーマの更新は必要?」で説明します。
PHPのバージョンの確かめ方と切り替え方は、こちらの記事で紹介しています。
2026年10月21日、PHPに深刻度9.2の脆弱性が2件公表され、その日の23時(日本時間)に修正版が出ました。WordPressで作ったサイトも対象です。 今回の修正版は「8.3.36」のように、最後の番号で区別されます。サイトヘルスに「8.3」と出ていても、最後の番号が古ければ未修正です...
自分でサーバーを管理しているなら、すぐに更新する
VPSや専用サーバーで自分でPHPを管理している場合は、ディストリビューションの更新パッケージや、公式のソースから修正版に更新します。公式の発表では、有志が運営している rpms.remirepo.net は当日の更新がないため、ディストリビューションのパッケージに切り替えるか、ソースから作るよう呼びかけています。
すぐに更新できない場合の一時的な対策として、memory_limit を -1 にする、post_max_size を小さくする、session.upload_progress.enabled を 0 にする、などが挙げられています。ただし公式は、どれも攻撃の一部の道筋を減らすだけで、安全にはならないとしています。完全な対策は、修正版への更新だけです。
TCDテーマの更新は必要?
今回の脆弱性は、PHPそのものにあるものです。テーマやプラグインを更新しても直らず、PHPを修正版にすることでしか直りません。
ただし、PHPを修正版にするためにテーマの更新が必要になる場合があります。今使っているPHPの系統で分かれます。
| 今のPHP | テーマの更新 |
| 8.2系〜8.4系 | 今回のための更新は不要。同じ系統の中での更新(8.3.30から8.3.36へ、など)は不具合と脆弱性の修正だけで、テーマが動くかどうかは変わらない。8.5に上げなくても、8.4.27や8.3.36にすれば脆弱性は直る |
| 8.1系以前 | 必要になることが多い。修正版が出る8.2系以降に切り替えることになるが、古いバージョンのテーマは新しい系統で動かないことがある |
古いPHPのまま動いているサイトは、テーマも古いバージョンのままのことがよくあります。テーマが古いままPHPだけを上げると、「このサイトで重大なエラーが発生しました」と出たり、表示が崩れたりすることがあります。TCDテーマでは、PHP 8系で出るエラーの修正を2022年から順に入れてきました。最新版に更新していない古いバージョンのテーマは、PHP 8.2以上でエラーが出るおそれがあります。PHPを切り替える前に、テーマを最新版にします。次の順番で進めます。
- サイトのバックアップを取る
- テーマを最新版に更新する(WordPress本体とプラグインも更新しておく)
- PHPを8.4か8.3に切り替える
- サイトの表示と管理画面を確かめる。不具合が出たら、PHPを元の系統に戻す
最新版のTCDテーマは、全テーマでPHP 8.4まで対応しています。PHP 8.5への対応は、現在進めています。全テーマで対応が済みしだい、対応表でお知らせします。
すぐにテーマを更新できなくても、上の表の5社なら、古い系統のPHPにも今回の修正は当たっています(エックスサーバーの5.5以下は準備中)。ただ、古い系統を使い続けることになるので、早めにテーマの更新とPHPの切り替えを済ませます。
TCDテーマのPHPバージョン対応表の記事です。 まずはじめに確認して頂きたいこと。WordPressが推奨するPHPバージョンです(2026年10月時点)。 PHP 8.3以上 これにテーマ側も対応している必要があります。 なお、WordPress 7.0以降はPHP 7.4以上が...
名前の似た「wp2shell」は、PHPではなくWordPressの脆弱性です。こちらは別の記事で紹介しています。
「wp2shell」というWordPressの脆弱性について、ニュースやSNSで見聞きして気になっている方もいるのではないでしょうか。 「緊急」「脆弱性」という言葉だけを見ると身構えてしまいますが、結論を先にお伝えすると、WordPress本体を最新版に更新するだけで対策は完了します。すでにW...
まとめ
今日やることは、サイトヘルスでPHPのバージョンを見ることです。修正版より古ければ、レンタルサーバーの会社のお知らせで対応が済んだかを確かめ、まだなら更新を待つか、新しい系統に切り替えます。
8.1系以前のサイトは、今回はサーバー会社の修正で守られても、PHPの開発チームからの更新はもうありません。テーマを最新版にしてから、PHPを8.4か8.3に上げておきます。
WordPressテーマ集
コメント