2026年10月21日、PHPの開発チームが、認証なしでサーバー上のプログラムを実行されるおそれがある脆弱性2件の修正版を公開しました。WordPressを動かしているPHPも確認が必要です。
レンタルサーバーを使っている場合は、まず契約サービスに修正が適用されたかを調べます。サーバー会社が番号を変えずに修正を組み込んでいる場合もあり、サイトヘルスのPHPバージョンだけでは未対応と判断できません。
この記事では、2026年10月25日に確認した公式情報をもとに、今回の修正の確認と、古いPHPからの移行を分けて説明します。10月23日に公表された、特定条件での追加の注意喚起もあわせて紹介します。
まず確認すること
- 契約しているサーバーのサービス名と、PHPの管理担当を確認する
- WordPressのサイトヘルスでPHPのバージョンを調べる
- サーバー会社の公式案内で、契約サービス・利用バージョンの修正状況を照合する
- 未対応・不明なら、サーバー会社や保守担当者へ確認する
VPSなどでPHPを自分で管理している場合は、利用しているOS・パッケージの配布元の案内に従って修正を適用します。レンタルサーバー向けの「対応完了」が、同じ会社のVPSにも当てはまるとは限りません。
今回の修正が適用済みかの確認と、サポート終了版からの移行は、別々に進める作業です。
PHPで何が起きたのか
公表されたのは、CVE-2026-109618とCVE-2026-109619です。PHP公式は、Webリクエストを処理するPHPに影響するとし、PHP-FPMやApacheのmod_phpなどを対象に挙げています。特にmod_phpでは、アプリケーションのコードが動く前に攻撃できる例を確認したと説明しています。
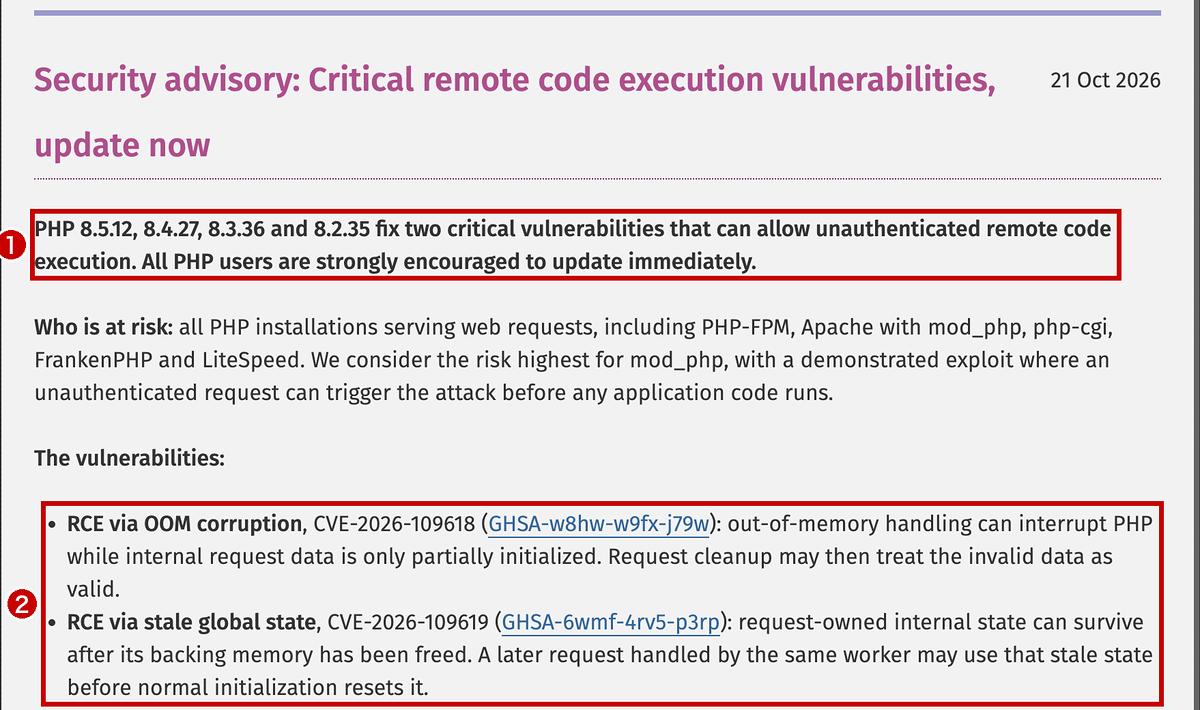
上の画像は、10月21日のPHP公式発表です。2件に対応する修正版として、8.5.12、8.4.27、8.3.36、8.2.35が公開されました。
技術的な原因は、メモリ不足時の内部データの扱いと、処理を終えたリクエストの状態が次の処理に残る問題です。WordPressのテーマやプラグインだけを更新しても、PHP本体の修正の代わりにはなりません。
参考:PHP公式のセキュリティ注意喚起、CVE-2026-109618の詳細、CVE-2026-109619の詳細
攻撃の試みと、被害の確認は分けて読む
ロリポップ!は、今回の脆弱性を狙ったとみられるアクセスを確認したと公式に報告しています。ただし、アクセスの試みが観測されたことと、個々のサイトで改ざんや情報漏えいが起きたことは同じではありません。
被害の報告がないことだけを理由に、修正を後回しにすることも避けます。更新は今後の悪用を防ぐための対応であり、過去に侵害されていないことを証明するものではありません。見覚えのない管理者や改ざんなどの兆候がある場合は、修正の確認とあわせて保守担当者へ調査を依頼してください。
自分のサイトのPHPを確認する
管理画面の「ツール」→「サイトヘルス」→「情報」を開き、「サーバー」の欄を確認します。
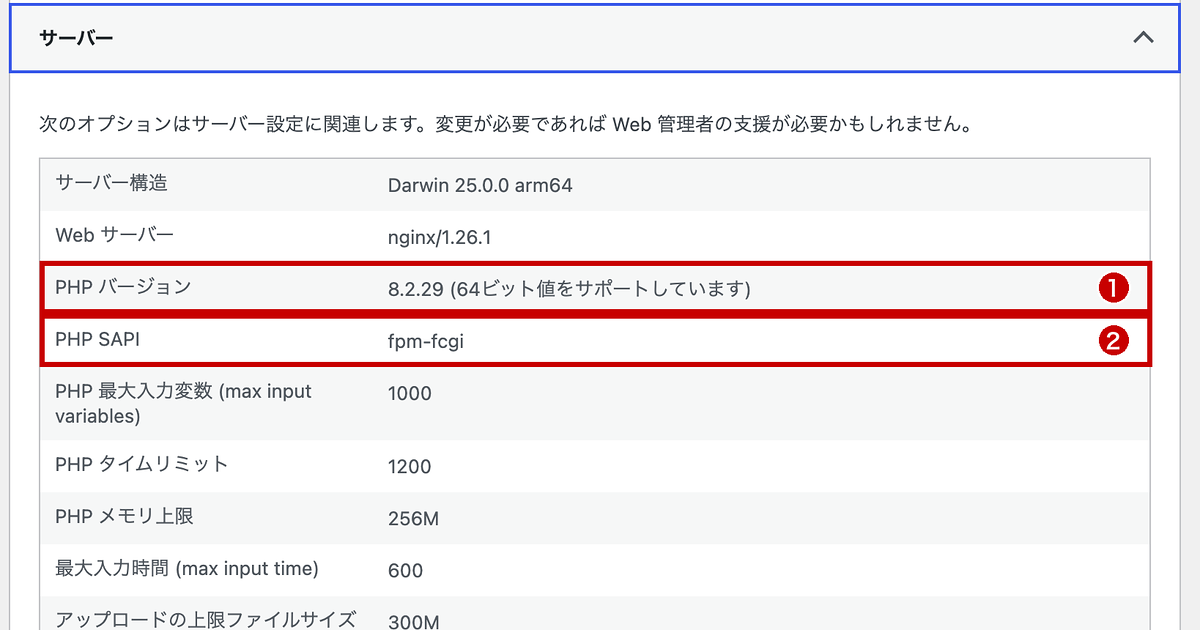
- PHPバージョン(①):8.3だけでなく、8.3.36のように末尾まで確認する
- PHP SAPI(②):PHPの実行方式を確認する。apache2handlerはmod_php、fpm-fcgiはPHP-FPMを示す
10月21日公表の2件について、PHP開発元が公開した修正版は次のとおりです。
| PHPの系統 | 今回の2件に対応する公式修正版 |
|---|---|
| 8.5系 | 8.5.12 |
| 8.4系 | 8.4.27 |
| 8.3系 | 8.3.36 |
| 8.2系 | 8.2.35 |
| 8.1系以前 | 通常サポートは終了。配布元による修正適用状況の確認と、対応版への移行が必要 |
画像の8.2.29は、開発元の修正版8.2.35より古い番号です。ただし、番号を維持したまま修正するバックポートが適用されていれば、表示だけでは判断できません。
レンタルサーバー各社の対応を確認する
以下は、10月25日に公式案内を確認した時点での要約です。各社の案内は随時更新されるため、表だけで判断せず、リンク先で自分のサービスと利用バージョンを確認してください。
| サービス・会社 | 公式案内で確認できる内容 |
|---|---|
| エックスサーバー | 対象のレンタルサーバーはPHP 5.6〜8.5の適用完了。5.1〜5.5は過半数のサーバーで完了と案内。VPSは利用者自身による対応が必要 |
| さくらのレンタルサーバ等 | 対象サービスのコントロールパネルで選択できる全PHPバージョンに対応済み。VPS・クラウドなどは別の案内を確認する |
| ConoHa WING | 提供中の全PHPバージョンに修正適用済み。番号を上げない方法のため、サイトヘルスに以前の番号が表示される場合がある |
| ロリポップ! | 旧版への独自修正も含め対応済み。全バージョンでsession.upload_progressを無効化しており、利用機能の動作確認も案内 |
| KAGOYA | レンタルサーバーのPHP 7.4系、8.1〜8.5系は更新完了と案内。共用/マネージド専用・WordPress専用プランは恒久対応の方針を調整中。サービスごとに確認が必要 |
「サイトが稼働している」「管理画面が再開した」「PHPの修正が完了した」は、それぞれ別の状況です。公式案内では、修正の対象範囲と完了状況を確認しましょう。
10月23日の追加注意喚起も確認する
PHP公式は10月23日、セッションのアップロード進捗機能に関連する、特定条件でのリモートコード実行のおそれについて追加の案内を出しました。10月21日の2件とは区別して確認する必要があります。
発生条件は、セッションの保存形式を設定した後、プログラムの実行中に別の形式へ切り替えるなどの特殊な組み合わせです。すべてのWordPressサイトで、この条件を満たすと確認されたわけではありません。
修正版の番号を確認するだけでなく、10月23日の追加案内への対応が必要かも、サーバー会社・保守担当者へ確認してください。
公式は、次の通常修正リリースまでの対策としてsession.upload_progress.enabledを0にする方法を案内しています。すでに適用済みなら維持するよう求めています。詳細は公式発表と利用サービスの案内で確認します。
参考:Informational advisory: Session upload progress(PHP、10月23日)
自分でPHPを管理している場合
VPSなどでは、OSやPHPパッケージの配布元が提供する修正版、または修正済みパッケージを適用します。配布元のセキュリティ情報と更新履歴で、今回のCVEへの対応を確認してください。
更新後は、Webサイトで実際に使われるPHPへ反映されているかを確認します。コマンドラインのPHPとWeb用のPHPが異なる環境もあります。必要なサービスの再起動などは、配布元の手順に従います。
設定値を変える緩和策には、適用場所や再起動などの条件があります。たとえばmemory_limitの制限を解除する変更は、サーバー資源の管理も含めて判断する必要があります。設定だけを部分的にまねして、修正の代わりにしないでください。
すぐに修正できない場合は、管理者が公式勧告に沿ってアクセス制限などの暫定対応を検討します。共有レンタルサーバーの利用者は、自己判断で設定を書き換える前に提供元へ確認してください。
古いPHPから移行するときの手順
PHP 8.1以前は開発元の通常サポートが終了しています。今回のバックポートが適用されていても、今後の修正が保証されるわけではありません。8.2系も2026年12月31日にサポートが終了するため、移行先の選定では残りのサポート期間も確認します。
移行先は、WordPress本体・テーマ・プラグインが対応する、サポート期間内のPHPから選びます。PHP 8.5へ上げることだけが、今回の2件への対応方法ではありません。
- データベースとファイルをバックアップし、復元手順を確認する
- 検証環境で、テーマ・プラグインと移行先PHPの対応を確認する
- 必要な更新を行い、記事表示・管理画面・フォーム・購入などの主要機能を試す
- 本番の変更方法と、修正を維持した復旧方法を決める
- 切り替え後に、PHPの反映と主要機能の動作を再確認する
不具合が出たときも、未修正のPHPへ戻したまま公開を続けることは避けます。修正済みの別系統への切り戻しや、復旧中の公開制限などを、サーバー会社・保守担当者と相談してください。
2026年10月21日、PHPに深刻度9.2の脆弱性が2件公表され、その日の23時(日本時間)に修正版が出ました。WordPressで作ったサイトも対象です。 今回の修正版は「8.3.36」のように、最後の番号で区別されます。サイトヘルスに「8.3」と出ていても、最後の番号が古ければ未修正です...
TCDテーマの更新は必要?
今回の脆弱性そのものはPHP側の問題です。一方、古いPHPから新しい系統へ移行する際には、テーマ側の対応が必要になる場合があります。
同じ系統の修正版への更新でも、「テーマの動作は変わらない」とは保証できません。更新後の確認は行います。別の系統へ切り替える場合は、使用中のテーマのバージョンも含めて対応表と更新情報を確認してください。
10月25日に確認したTCDの対応表では、掲載テーマの対応PHPバージョンは8.4です。古いテーマのバージョンまで動作を保証する意味ではないため、使用テーマの更新情報も確認します。
TCDテーマのPHPバージョン対応表の記事です。 まずはじめに確認して頂きたいこと。WordPressが推奨するPHPバージョンです(2026年10月時点)。 PHP 8.3以上 これにテーマ側も対応している必要があります。 なお、WordPress 7.0以降はPHP 7.4以上が...
まとめ
まず、契約サービスと使用中のPHPを確認し、公式案内で修正の適用状況を照合します。バックポートがあるため、番号だけで未対応と判断しないことが大切です。
10月21日の2件への修正と、10月23日の追加注意喚起は分けて確認します。判断できない場合は、契約サービス・PHPのバージョンを添えて提供元へ問い合わせてください。
今回の緊急対応を確認したうえで、古いPHPは互換性を検証し、サポート期間内の系統へ移行しましょう。
WordPressテーマ集

コメント